iSecurity SIEM & DAM Support

El soporte para SIEM y DAM de iSecurity funciona con cualquier producto compatible con SYSLOG, tales como IBM Tivoli, McAfee, RSA enVision, Q1Labs, GFI Solutions, ArcSight, HP OpenView, CA UniCenter, entre otros.

iSecurity es compatible con Imperva SecureSphere DAM.

La integración con productos SIEM para el análisis forense de eventos relacionados con la seguridad es un requisito cada vez más importante en empresas de todo el mundo; de hecho, la suite iSecurity de Raz-Lee ofrece soporte para la comunicación Syslog-a-SIEM desde hace muchos años.

Nuevas funcionalidades

Mayor integración del SOC para una respuesta más rápida

  • Es posible configurar, para cada SIEM, si debe utilizar RFC5424 o RFC3164.
  • La gravedad (Severity) predeterminada de cada tipo/subtipo se ha modificado por una más persistente. Este cambio no afectará a las instalaciones existentes, a menos que se solicite lo contrario.

Características clave

Numerosos productos iSecurity se integran con sistemas SEM/SIEM mediante el envío instantáneo de alertas de seguridad a dichos sistemas.

Las alertas contienen información detallada sobre eventos tales como modificaciones en los datos de aplicaciones, operaciones de eliminación o lectura de objetos y archivos, cambios de emergencia en los privilegios de usuario, detección de virus en el sistema de archivos integrado (IFS), accesos maliciosos a la red hacia el sistema IBM i, entre otros.
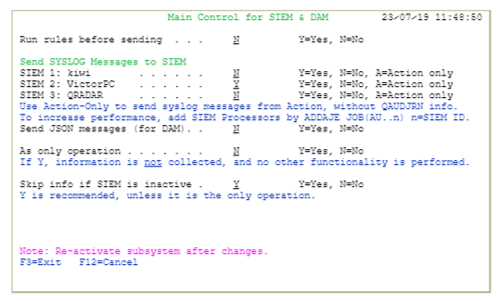
  • Envía mensajes Syslog en paralelo a un máximo de 3 productos SIEM.
  • La transmisión es compatible mediante UDP, TCP o TLS (canal cifrado).
  • La ​​compatibilidad en todas las soluciones iSecurity permite generar alertas relacionadas con la infraestructura, así como alertas a nivel de campo en las aplicaciones ante modificaciones o accesos no autorizados a los datos.

La función de autoprueba de Syslog se ejecuta en el sistema IBM i y recibe mensajes de forma local para realizar una verificación previa antes de enviarlos a un servidor remoto.

  • Funcionalidades de filtrado avanzado mediante códigos de gravedad específicos —parte del estándar syslog— para cada evento o mensaje, permitiendo definir el rango de mensajes que se enviarán a cada SIEM. Esto permite controlar qué mensajes se remiten a cada sistema SIEM.
  • Funciones avanzadas de recuperación de la comunicación permiten gestionar problemas de red o la falta de disponibilidad de un SIEM.
  • Permite el envío de volúmenes de información extremadamente elevados prácticamente sin afectar al rendimiento.
Basado en la experiencia de los clientes

iSecurity SIEM & DAM Support

Sector: Finanzas y Banca.

Necesidad: Cumplimiento de normativas de ciberseguridad para entidades financieras.

«Poder realizar auditorías en tiempo real supone una gran ventaja, ya que todos los sistemas de la empresa están protegidos y contamos con una visión global de nuestra ciberseguridad.

Asimismo, la información se transmite a los sistemas SIEM. Los registros (logs) quedan disponibles posteriormente para su uso en herramientas de inteligencia de negocio (BI)».

Solicitar demostración

Por favor, complete el siguiente formulario; nuestros representantes de ventas se pondrán en contacto con usted a la mayor brevedad posible.